登録番号:000049
(一社)情報処理安全確保支援士会 理事
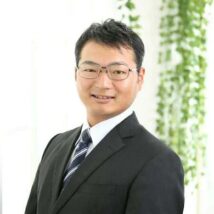
ライトハウスコンサルタントの代表として、個人事業主や中小企業を対象に情報セキュリティ支援を行っている橋爪兼続様。
海上保安大学校を卒業後、海上保安官として無線通信や情報システムに関する業務を経験。現在は情報処理安全確保支援士として、企業のセキュリティ現状診断、社内規程の策定、SECURITY ACTIONへの対応、従業員研修、インシデント対応演習などを行っています。
ネットワークスペシャリスト、データベーススペシャリスト、エンベデッドシステムスペシャリスト、第一級陸上無線技術士など、情報通信に関する幅広い資格も保有。一般社団法人情報処理安全確保支援士会の理事を務めるほか、セミナー講師やセキュリティ関連記事の執筆・監修にも取り組んでいます。
今回は、セキュリティ分野に進んだきっかけや資格を取得した理由、中小企業が抱える課題、SCS評価制度への考え、セキュリティ業界の今後について伺いました。
これまでのご経歴と現在の活動について教えてください
現在は、個人事業としてライトハウスコンサルタントを運営し、主に中小企業や個人事業主の情報セキュリティ対策を支援しています。
もともとは海上保安大学校、いわゆる「海猿の学校」を卒業し、海上保安官として勤務していました。そのなかで通信を担当する部署に所属し、無線通信や情報システムに関する業務に携わりました。
海上保安の業務では、通信が途切れることなく正確に行われることが重要です。通信設備を扱うには、無線だけでなく、ネットワーク、コンピューター、組み込みシステムなど、幅広い知識が求められます。
その後、これまでの経験と資格を生かし、現在は個人事業としてライトハウスコンサルタントを運営しています。
現在は、個人事業主や従業員100名以下の中小企業を中心に、情報セキュリティの現状診断、社内ルールの策定、SECURITY ACTIONへの対応、従業員教育などを支援しています。
特に、専門の情報システム担当者がいない企業や、「何をすればよいか分からない」という企業に対して、できることから一緒に取り組む伴走型の支援を大切にしています。
セキュリティ分野に進んだきっかけを教えてください
海上保安官として通信関係の業務に携わり、情報通信分野の知識を身につけたことが原点です。
最初は通信やコンピューターに関する一般的な資格から勉強を始め、基本情報技術者試験、応用情報技術者試験など、徐々に高度な資格へ挑戦していきました。
情報通信の仕組みを学んでいくと、システムを正常に動かすことだけでなく、情報や通信をどのように守るかという問題に行き着きます。
通信内容を第三者に盗み見られないようにすること、システムを不正に操作されないようにすること、必要なときに確実に利用できる状態を保つことは、通信の現場でも企業の情報システムでも共通する課題です。
資格取得のための勉強と実務経験を重ねるなかで、自然と情報セキュリティを専門分野として意識するようになりました。
情報処理安全確保支援士を取得した理由を教えてください
情報セキュリティスペシャリスト試験に合格していたことに加え、国家資格として情報処理安全確保支援士の制度が始まったため、これまで学んできた知識を仕事につなげたいと考えて登録しました。
資格を持っていれば、それだけで仕事ができるわけではありません。ただし、企業が初めて専門家へ相談するときには、その人がどの程度の知識を持っているのかを判断する材料が必要です。
特にセキュリティは、相談内容によって企業の重要な情報を扱う可能性があります。そのため、国家資格を持っていることが、安心して相談してもらうための一つの裏付けになると考えました。
実際に、情報処理安全確保支援士の資格があったことで獲得できた仕事もあります。取得時に考えていたとおり、資格を仕事につなげられた点はよかったと思います。
資格を取得してよかったことはありますか?
IT業界には実力主義の面があり、「資格よりも実務経験が重要だ」と言われることがあります。それ自体は間違いではありませんが、第三者から見たときに実力や知識を判断するのは簡単ではありません。
資格は、その分野について一定の知識を持っていることを客観的に示すものです。情報処理安全確保支援士を取得したことで、セキュリティについて体系的に学んでいることを企業へ説明しやすくなりました。
また、情報処理安全確保支援士には更新制度や講習受講の仕組みがあり、資格取得後も継続的に知識を更新する機会があります。私自身も、講習だけでなく、日常的な情報収集や実務を通じて学び続けることを大切にしています。
サイバー攻撃の手法や企業が利用するIT環境は、常に変化しています。資格取得後も継続的に学ぶ習慣を保てることは、専門家として活動するうえで大きな意味があります。
得意とする分野・業務を教えてください
中小企業の情報セキュリティ体制を、社内ルールの策定から現場への導入、運用まで一貫して支援することを得意としています。
セキュリティ対策では、規程やルールを作るだけでは不十分です。会社の実際の業務に合っていなければ、従業員に守ってもらえず、形だけのルールになってしまいます。
最初に企業の業務内容やIT環境を確認し、どのような情報を扱っているのか、誰が管理しているのか、現在どのような対策を行っているのかを整理します。
そのうえで、会社の規模や予算、人員体制に合わせてルールを作り、従業員へ説明し、実際の業務に落とし込んでいきます。導入後も、ルールが守られているか、現場に無理が生じていないかを確認し、必要に応じて改善することが重要です。
対象としているのは、主に従業員100名以下の企業です。10名程度の会社や、従業員が一人だけの事業者から相談を受けることもあります。
大企業向けの対策をそのまま当てはめるのではなく、それぞれの企業が無理なく継続できる対策を考えることを大切にしています。
対応経験のある業種を教えてください
製造業、建設業、運輸・交通、サービス業、医療、教育など、さまざまな業種の支援に対応しています。
最近は、サプライチェーン全体のセキュリティ強化やSCS評価制度への関心が高まっていることから、製造業から相談を受ける機会も増えています。
製造業では、オフィスで使われるパソコンやクラウドサービスだけでなく、工場の設備や制御機器、取引先とのデータ連携なども考えなければなりません。
一部の端末だけを守ればよいのではなく、会社全体で同じ方針を共有し、それぞれの部署が足並みをそろえて対策を進める必要があります。
また、医療機関では、患者の個人情報や診療情報など、特に慎重な管理が必要な情報を扱っています。しかし、現場では医療業務が優先され、セキュリティ対策まで手が回っていない場合があります。
医療機関では、システムごとに担当するベンダーや契約範囲が異なり、組織全体の情報管理やセキュリティ対策を横断的に把握しにくい場合があります。そのため、医療機関側と各ベンダーの役割や責任範囲を整理することが重要です。
業種ごとの事情を理解しながら、企業、現場、ベンダーの役割を整理することが重要だと感じています。
印象に残っている支援事例を教えてください
特に大変だったのは、製造業におけるセキュリティ体制の整備です。
最初は「会社のパソコンにウイルス対策ソフトを入れておけば大丈夫」という認識がありました。しかし、実際にはネットワーク機器、サーバー、クラウドサービス、工場設備、外部委託先など、確認しなければならない範囲が数多くあります。
部署によって使用しているシステムや管理方法が異なり、セキュリティに対する意識にも差がありました。
情報システム部門だけが対策を進めても、製造現場や営業部門、経営層の理解がなければ、会社全体の対策にはなりません。
そこで、各部門が何を守る必要があるのかを整理し、共通のルールを作りながら、全社で足並みをそろえることを重視しました。
セキュリティ対策は、製品を導入するだけでは完成しません。経営者、担当者、従業員、外部ベンダーが、それぞれの役割を理解して初めて機能するものだと改めて感じた事例です。
中小企業にはどのようなセキュリティ課題が多いですか?
ご相談を受けるなかでは、セキュリティ対策の必要性を感じていても、何から着手すればよいか分からない、あるいは自社の対策状況を十分に把握できていないという課題が見られます。
何もしていない企業だけでなく、ベンダーにすべてを任せ、自社の対策状況を把握していない企業もあります。
ベンダーへ委託すること自体は問題ではありません。しかし、どこまで対応してもらっているのか、何が自社の責任なのかを理解していなければ、対策の空白が生まれます。
セキュリティ製品を導入していても、初期設定のまま使っていたり、アラートを確認していなかったりするケースもあります。適切な設定や日常的な運用が行われなければ、本来の効果を得られません。
まずは、自社が持っている情報や利用中のサービス、端末、ネットワーク、委託先などを把握し、現在の対策状況を確認することが必要です。
何も分からない状態からでも問題ありません。専門家と一緒に現状を整理し、優先順位の高いところから少しずつ取り組むことが大切です。
SCS評価制度についてどのように考えていますか?
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)によって、これまでセキュリティ対策に十分取り組めていなかった中小企業にも、対応を求める動きが広がっていくと考えています。
SCS評価制度では、★3は専門家の確認を経た自己評価、★4は評価機関による第三者評価と技術検証が求められます。企業側で対策を進めるとともに、目指す段階に応じた確認・評価の仕組みを理解し、準備することが大切です。
特に製造業では、発注元企業が、サプライチェーンを構成する取引先に対して、一定水準のセキュリティ対策を求める場面が増えていくと考えています。
評価を取得することは、取引先に対して、自社が必要な対策を行っていると示す材料になります。一方で、人材や予算が限られている中小企業にとっては、何から始めればよいか分からず、負担を感じる可能性があります。
特に★4のように、より高い水準の対策や客観的な評価が求められる段階では、企業だけで対応することが難しくなると考えられます。
大切なのは、評価を取得するためだけに書類を整えるのではなく、実際のリスク低減につながる対策を行うことです。
企業の規模や取引上の必要性を確認しながら、どの評価を目指すのか、何を優先して整備するのかを専門家と一緒に考える必要があります。
企業から特に相談してほしい業務はありますか?
社内規程やセキュリティルールの策定をはじめ、何も対策していない状態からの相談に対応しています。
「セキュリティが必要なのは分かるが、何から始めればよいか分からない」「取引先から対策を求められた」「SECURITY ACTIONやSCS評価制度にどう対応すればよいか分からない」といった段階で相談していただいて構いません。
まず企業の現状を確認し、守るべき情報や不足している対策を整理します。そのうえで、規程の作成、機器やサービスの設定、従業員教育、運用方法の整備などを進めます。
主な対象は従業員100名以下の企業や個人事業主です。地域としては、福岡をはじめとする九州・山口を中心に、訪問による支援を行っています。オンラインであれば、全国からの相談にも対応できます。
小規模な企業ほど、「専門家に相談するほどの内容ではない」と考えてしまいがちです。しかし、小さな疑問を放置した結果、大きな事故につながることもあります。困った時点で早めに相談していただきたいと思います。
セキュリティエージェントに期待することを教えてください
専門家として、企業から相談を受ける機会や仕事が増えることを期待しています。
中小企業が、日常業務のなかで情報処理安全確保支援士などの専門家と知り合う機会は、まだ多くありません。
セキュリティについて相談したいと思っても、誰に相談すればよいのか分からず、普段付き合いのあるITベンダーやWeb制作会社へ質問している企業もあります。
セキュリティエージェントが、企業と専門家をつなぐ場として広く知られるようになれば、企業は自社の課題に合った専門家を探しやすくなります。
専門家側にとっても、自分の知識や経験を必要としている企業と出会う機会になります。企業がセキュリティについて気軽に相談でき、専門家が継続的に活動できる場になってほしいと思います。
今後取り組みたい活動を教えてください
今後は、セキュリティ業界全体を盛り上げていきたいと考えています。
そのためには、セキュリティを単なる「コスト」として捉えるのではなく、企業の事業や信頼を守るための「投資」へ変えていく必要があります。
セキュリティ対策によって事故を防いでも、何も起きなければ成果が見えにくいため、社内で評価されないことがあります。しかし、事故が起きれば、事業停止、取引先への補償、信用の低下など、大きな損失が発生します。
セキュリティは、新しい売上を直接生み出さないように見えても、事業を継続し、取引先から選ばれ続けるための基盤です。SCS評価制度のように、対策している企業が客観的に評価される仕組みが広がれば、セキュリティへの投資も認められやすくなると思います。
また、セキュリティの知識や資格を持つ人が、その専門性を生かして継続的に活動できる環境を整えることも重要だと考えています。専門家が知識と経験に見合う仕事を得られ、企業も必要な支援を受けられる仕組みを広げていきたいです。
中小企業の身近な相談相手として、一社ずつ具体的な課題を解決するとともに、研修、講演、執筆、情報発信などを通じてセキュリティの重要性を伝えていきたいと考えています。
セキュリティに関わる人を増やし、専門家が活躍できる市場を広げることで、業界全体を盛り上げていきたいと思います。
※橋爪兼続様へのご相談や詳しい活動内容は、ライトハウスコンサルタント公式サイトをご覧ください。