登録番号:001431
情報セキュリティ部門でISMS運用担当者として従事しています。セキュリティポリシーの策定やリスク管理、内部監査の実施を通じて、組織の情報資産を保護する役割を担っています。
更新審査経験は3回あり、ドイツ自動車工業会の認証規格であるTISAXの構築・運用も行っています。最新のセキュリティ技術や規制に精通し、常に高いセキュリティ基準を維持することを目指しています。
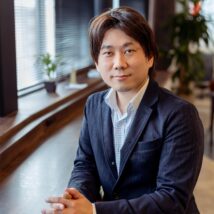
情報システム部門やサイバーセキュリティ部門の現場責任者として、組織のセキュリティ対策に長く携わってきた仁部友裕様。現在は株式会社プレステージ・インターナショナルに所属し、社内のセキュリティ監査をはじめ、ドイツ自動車工業会(VDA)が策定した情報セキュリティ評価基準「TISAX」への対応など、幅広い業務に取り組んでいます。
これまでに50件以上のセキュリティ監査を経験し、情報処理安全確保支援士に加えてISMS審査員資格も取得。技術だけに偏らず、組織、ルール、人材教育などを含めた総合的な視点から企業のセキュリティを支援しています。
今回は、仁部様がセキュリティ分野に進んだきっかけや、資格を取得して感じた変化、これまでの監査経験、中小企業が抱えるセキュリティ課題、今後取り組みたい活動について伺いました。
これまでのご経歴と現在の活動について教えてください
これまで、情報システム部門において、現場リーダーとしてさまざまな業務を経験してきました。
現在は、セキュリティ監査やISMS運用・構築を中心とした仕事に携わっています。社内には複数の事業部があり、それぞれ事業内容や取り扱う情報、システム環境が異なります。そのため、一律の基準で確認するだけではなく、各事業部の特性やリスクを理解したうえで監査を行うことが重要です。
また、TISAXへの対応にも取り組んでいます。TISAXは、自動車業界で求められる情報セキュリティの評価制度です。自動車メーカーなどから仕事を受ける際に、取引先として十分なセキュリティ対策を実施していることを示すため、対応が必要になる場合があります。
TISAXには専門的で難易度の高い要求事項も多く、セキュリティに詳しくない方が内容を見ても、何を求められているのか分かりにくい部分があります。要求事項を読み解き、自社の業務に当てはめ、現場で実行できる対策へ落とし込むことが大切だと感じています。
セキュリティ分野に進んだきっかけを教えてください
大きなきっかけの一つは、情報セキュリティスペシャリスト試験に挑戦したことです。
当時、社内の友人から「ITを教えてほしい。せっかくなら一緒に情報セキュリティスペシャリスト試験を受けてみないか」と声をかけられたことが、国家資格に目を向けるきっかけでした。それまでは国家資格にはあまり関心がなく、ベンダー資格に注目していましたが、受験に向けて学習を進めるなかで、セキュリティはシステムやネットワークの技術だけではなく、会社の業務や組織全体に関係する分野だと分かり、次第に関心が深まっていきました。
資格の勉強を通して知識を身につけたことが、その後、社内でセキュリティに関する業務を担当するきっかけにもなっています。
情報処理安全確保支援士を取得した理由を教えてください
もともと情報セキュリティスペシャリスト試験に合格していたため、それまで学んできた知識や経験を、仕事のなかでより明確な形にしたいと考え、情報処理安全確保支援士に登録しました。
セキュリティの仕事では、知識があると自分で説明するだけでなく、第三者から見ても分かる資格や肩書きが重要になる場面があります。特に、社内の監査や研修、ルール作りなどに関わる場合は、説明する人がどのような知識や経験を持っているかによって、相手の受け止め方が変わります。
国家資格である情報処理安全確保支援士として活動することは、自分の専門性を示すだけでなく、相手に安心して話を聞いてもらうためにも意味があると考えました。
資格を取得してよかったことはありますか?
資格を取得したことで、社内でセキュリティに関する話をするときの説得力が高まったと感じています。
セキュリティ研修などでは、専門的な内容を説明しても、相手が必要性を十分に理解できないことがあります。しかし、「情報処理安全確保支援士の資格を持つ専門家が説明している」という背景があることで、研修や指摘の内容を真剣に受け止めてもらいやすくなりました。
セキュリティ対策を定着させるためには、正しい内容を伝えることに加えて、「誰が伝えるか」も大切です。資格は、その点でも役に立っていると思います。
その後はISMS審査員の資格も取得し、さらにISMS審査員に追加する形でクラウド審査員資格の学習にも取り組みました。情報処理安全確保支援士の学習で身につけた基礎知識があったため、クラウド環境のセキュリティを監査の観点から理解するうえでも役立ったと感じています。
資格取得に向けた学習や毎年の必須研修を通じて、常に最新のセキュリティ情報をアップデートできるようになりました。これにより、状況に応じた判断力が増し、最新の知見を監査や通常業務へ直接活かせる機会が増えたことは、資格取得による大きな成果だと実感しています。
また、学習を通じてセキュリティを体系的に捉えられるようになったことで、技術的な対策のみならず、組織のルールや運用、人材教育まで含めた広い視野で業務を見られるようになりました。その結果、担当できる仕事の幅も広がっており、今後は学んだ内容をより一層、現場の課題解決に結びつけていきたいと考えています。
得意とするセキュリティ分野を教えてください
セキュリティについては、特定の技術分野だけに大きく偏るのではなく、全般的に幅広く対応してきました。そのなかで、あえて得意分野を挙げるとすれば、セキュリティ監査です。
これまで、社内を中心に50件以上の監査を経験しています。監査では、規程やルールが整備されているかを確認するだけでなく、そのルールが実際の現場で守られているか、現在の業務に合っているかまで確認する必要があります。
書類上では十分な対策ができているように見えても、現場では手順が複雑で実施されていなかったり、担当者によって運用が異なっていたりすることがあります。反対に、ルールとして明文化されていなくても、現場の工夫によって適切な対策が行われているケースもあります。
そのため、監査ではチェック項目だけを見るのではなく、担当者の話を聞き、実際の業務や運用状況を理解することを心がけています。
セキュリティ監査で重視していることは何ですか?
監査では、問題を指摘することだけが目的ではありません。なぜその対策が必要なのかを理解してもらい、現場で継続できる状態にすることが重要です。
一方的に「ルールを守ってください」と伝えるだけでは、形式的な対応で終わってしまうことがあります。相手の業務内容や置かれている状況を確認しながら、現実的に実施できる改善方法を一緒に考える必要があります。
監査では、資料や回答の内容を確認するだけでなく、説明を聞いたときに感じる小さな違和感も大切にしています。知識量や経験が増えるほど、表面的には問題がなさそうに見える内容でも、「本当にこの運用で継続できているのか」「現場では別のやり方になっていないか」といった点に気づきやすくなります。
また、同じ説明をしても、受け止め方は人によって異なります。セキュリティの必要性をすぐに理解してくれる方もいれば、業務負担が増えると感じる方もいます。監査や研修では、制度や技術だけでなく、相手を見ながら伝え方を変えることも意識しています。
情報処理安全確保支援士などの資格を持っていることで、説明をしっかり聞いてもらいやすくなることもあります。ただし、資格だけに頼るのではなく、相手の立場に合わせて分かりやすく伝えることが欠かせません。
中小企業にはどのようなセキュリティ課題が多いと感じますか?
中小企業のなかには、セキュリティ対策にほとんど取り組めていない会社も少なくないと感じています。
対策をまったく実施していない状態から始める場合、最初から高度な仕組みや厳格なルールを導入しようとすると、担当者も現場も手こずってしまいます。何から始めればよいか分からず、結果として取り組み自体が止まってしまう可能性もあります。
まずは、IPAが推進している「SECURITY ACTION」などを活用し、基本的な対策から段階的に進めることが大切です。一つ星、二つ星の取り組みを通して、自社の現状を確認し、できるところから改善していく方法が現実的だと思います。
セキュリティ対策に利用できる補助制度や、デジタル化・AI導入補助金などを確認することも選択肢になります。中小企業の場合は、予算や人材に限りがあるからこそ、すべてを一度に実施しようとせず、自社にとって優先度の高い対策を見極める必要があります。
今後始まるSCS評価制度をどのように見ていますか?
SCS評価制度によって、企業のサプライチェーンにおけるセキュリティ対策が、これまで以上に重視されるようになると考えています。
これからは、自社が対策を行っているだけではなく、取引先に対して対策状況を客観的に説明することも必要になります。一方で、制度の要求事項を読んだだけでは、自社が何を準備すればよいのか判断できない企業も出てくると思います。
特に、これまでセキュリティ対策に十分取り組めていなかった中小企業にとっては、現状把握から規程の整備、従業員教育、運用の確認まで、さまざまな準備が必要になります。
これまでのセキュリティ監査やTISAX対応の経験を活かし、SCS評価制度についても、企業が要求事項を理解し、実際の対策へ落とし込むための支援に取り組みたいと考えています。
企業から特に相談してほしい業務はありますか?
セキュリティポリシーや社内規程の作成、ISMSに関する監査、従業員向け研修などについて相談していただきたいです。
セキュリティポリシーは、ひな型をそのまま導入するだけでは、実際の業務に合わない場合があります。会社の規模や業種、取り扱う情報、現在のシステム環境などを確認し、無理なく運用できる内容にする必要があります。
研修についても、既存の動画を視聴してもらうだけでなく、会社が抱えるリスクに合わせて研修カリキュラムを作る支援が考えられます。実際に起こり得る事例を取り入れ、従業員が自分の業務に置き換えて考えられる内容にすることで、研修の効果も高まります。
セキュリティ対策を始めたいものの、「何を相談すればよいか分からない」という段階でも、気軽に声をかけてもらえればと思います。
セキュリティエージェントに期待することを教えてください
セキュリティエージェントには、企業が情報処理安全確保支援士などの専門家へ、より気軽に相談できる仕組みを期待しています。
現在のサイトでは、「エージェント」というサービスの意味や、具体的にどのような仕事を依頼できるのかが、利用者にとって少し分かりにくい部分があると感じます。
企業側が大規模なプロジェクトだけでなく、研修カリキュラムの作成、セキュリティポリシーの確認、短期間の監査支援といった業務を気軽に依頼できるようになると、専門家との接点が増えるのではないでしょうか。
専門家側にとっても、本業で培った経験や知識を、社内外を問わず必要とされる場面で活かせる機会が増えることには大きな意味があると思います。企業と専門家の双方が、小さな相談からつながれるサービスになってほしいと思います。
今後取り組みたい活動を教えてください
今後は、これまでの経験や資格を活かし、現在の業務を通じて企業のセキュリティ対策をより実践的に支援していきたいと考えています。
特に、ISMSに関する監査、セキュリティポリシーの整備、従業員向け研修、SCS評価制度への対応などに関心があります。
セキュリティ対策が必要だと分かっていても、社内に専門家がおらず、取り組みを進められない企業は少なくありません。そのような場面でも、最初から完璧な対策を求めるのではなく、現在の状況を確認しながら、実行可能なところから段階的に改善を進めることを大切にしたいです。
監査で問題点を見つけるだけではなく、その後の改善や運用まで含めて支援し、企業が自分たちでセキュリティ対策を続けられる状態を作ることが目標です。