登録番号:020257
サシスコンサルティング株式会社
これまでの経験、実績(ISMS構築、ISO27001認証取得)を基に、2026年6月に情報セキュリティに関するコンサルティングを行う法人を設立しました。情報セキュリティに取り組む企業を支援します。
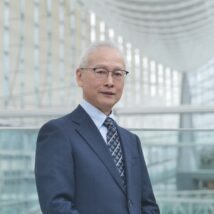
大学卒業後に入社した建設会社で、技術研究、CAD・BIMの導入、業務システムの開発、情報セキュリティ、エンジニアリング、サステナビリティなど、41年間にわたって幅広い業務を経験してきた大山信一様。
2005年に情報システム部門へ異動したことをきっかけに、ISMSの構築とISO 27001認証取得に携わり、その後も約4年間にわたって運用を担当しました。現在は、これまでの経験を生かしてサシスコンサルティング株式会社を設立し、企業の情報セキュリティ対策を支援しています。
技術部門やエンジニアリング部門だけでなく、経営企画部門やサステナビリティ部門でも経験を積んできたことから、技術的な対策だけに偏らず、経営者と現場の双方の事情を踏まえた提案を得意としています。
今回は、セキュリティ分野に進んだきっかけや情報処理安全確保支援士を取得した理由、ISMS・ISO 27001認証取得支援、SCS評価制度への考え、企業が抱えるセキュリティ課題について伺いました。
これまでのご経歴と現在の活動について教えてください
大学を卒業してから、新卒で入社した会社に41年間勤務しました。最初に担当したのは、建築や環境工学に関する技術研究です。Fortranで解析プログラムを書き、大型機で計算するという時代でした。
その後、会社がコンピューターグラフィックスを導入することになり、担当者として約4年半にわたって業務に携わりました。UNIXのWSで米国製のソフトウェアを使い、cで簡単なプログラムを書くこともありました。当時勤務していたのが建設会社だったため、コンピューターグラフィックスだけでなく、設計業務で使用するCADの導入にも関わるようになりました。
建設分野でエンジニアリングを進めるのであれば、CADは欠かせません。特に3次元CADについては当時(1990年頃)はまだ海外製の製品が中心で、現在のBIMにつながるような技術にも早い段階から関わってきました。
その後は、積算や技術系のシステムだけでなく、社内の申請や承認といったビジネス系の業務にも関わりました。Lotus Notesなどを使い、ワークフローを含む社内業務アプリケーションを作成していました。
技術研究から始まり、CAD・BIM、業務システム、情報システム、セキュリティと、会社の変化や技術の進歩に合わせて、さまざまな業務を経験してきたことになります。
セキュリティ分野に進んだきっかけを教えてください
大きなきっかけは、2005年に情報システム部門へ異動したことです。
2005年は、個人情報保護法が全面施行された年でもあります。企業において、個人情報や機密情報をどのように管理するかが、これまで以上に重視されるようになった時期でした。
そこで会社にISMSのの構築と認証取得を提案し、企画段階から参加しました。当時は、ISMSがBS規格からISOへ移行するタイミングでもあり、会社でISO 27001の認証取得に取り組みました。
認証取得後も約4年間にわたってISMSの運用を担当しました。認証は取得すれば終わりではありません。社内の状況や事業環境の変化に合わせて、リスクを見直し、ルールを改善しながら継続していく必要があります。
この経験を通じて、情報セキュリティは単なるシステムの問題ではなく、組織全体で取り組むマネジメント上の課題だと実感しました。
その後はどのような業務を経験されましたか?
情報セキュリティに関する業務としては、医薬品工場建設プロジェクトにおけるCSV(Computerized System Validation:コンピュータ化システムバリデーション)を経験しました。
バリデーションとは、設備やシステムなどが、本来の目的に沿って正しく動作することを確認し、目的の製品が製造できることを保証する業務です。医薬品工場では、製造設備だけでなく、それらを制御するコンピュータシステムも正しく設計、製造、設置、動作するすることを確認し、求められる品質を継続して確保できることを客観的に示さなければなりません。
この考え方は、情報セキュリティにも共通するところがあります。セキュリティ対策も、「実施している」だけではなく、定められたルールが実際に運用され、求められる結果が得られているかを確認することが重要だからです。
また、2019年からはサステナビリティに関する業務にも携わり、品質・環境マネジメントシステムの全社事務局も担当しました。近年、企業には自社の事業活動だけでなく、サプライチェーン全体における環境、人権、情報セキュリティ、事業継続などへの対応が求められています。
このサプライチェーンに関する経験は、今後のSCS評価制度への対応を支援するうえでも生かせると考えています。
現在の活動について教えてください
前職で経験したISMSの構築やISO 27001認証取得、情報システム、サステナビリティなどの実績を基に、2026年6月に情報セキュリティに関するコンサルティングを行う法人として、サシスコンサルティング株式会社を設立しました。
現在は、企業の情報セキュリティ体制の整備、ISMS・ISO 27001認証取得、セキュリティに関する人材育成などの支援に取り組んでいます。
サステナビリティとセキュリティは別の分野に見えますが、サステナビリティに関する活動実績の開示にはデータの完全性や可用性が求められ、サプライチェーン管理や企業の継続性、取引先からの信頼という点では密接に関係しています。
また、茨城県内の中小企業を支援する専門家派遣制度にも登録し、地域企業からの相談に対応できる体制を整えています。
情報処理安全確保支援士を取得した理由を教えてください
2005年に、情報セキュリティアドミニストレータ試験に合格し、その後、情報セキュリティマネジメントシステム審査員補、ISMSクラウドセキュリティ審査員の資格を取得しました。その後、IPAの試験制度が変更され、以前の資格をそのまま情報処理安全確保支援士へ移行できるわけではなく、継続してセキュリティの専門性を示すためには、あらためて試験を受ける必要がありました。
それまでセキュリティに関する仕事を続けてきたため、中途半端な状態にはしたくないという思いがあり、情報処理安全確保支援士の取得を目指しました。
資格取得のための勉強を通じて、これまでの実務経験を体系的に整理できたことにも意味があったと感じています。
資格を取得してよかったことはありますか?
情報処理安全確保支援士という国家資格を持つことで、企業に説明するときの説得力が高まったと感じています。
ISMSは、セキュリティ製品を導入するためだけの仕組みではありません。情報資産を把握し、リスクを評価し、必要な対策を決め、運用状況を確認して改善するマネジメントシステムです。
そのため、情報システム部門だけで取り組むのではなく、経営者や各部門の責任者に必要性を理解してもらわなければなりません。
私は経営企画部門に在籍した経験もあるため、経営者や経営部門がどのようなことを考え、何を判断材料にするのか、ある程度理解できます。
セキュリティ担当者が必要性を認識していても、上司や経営層から理解を得られず、対策が進まないことは少なくありません。経営者の視点を踏まえて説明し、さらに資格によって専門性を示せることは、企業を支援するうえで大きな強みだと思います。
得意とする分野・業務を教えてください
特に得意としているのは、ISMSの構築・運用とISO 27001認証取得の支援です。
自分自身が企業の担当者として認証取得に携わり、取得後の運用も経験しているため、審査に通るための書類を作るだけではなく、その企業が継続して運用できる仕組みを考えられます。
認証取得では、すべての企業に同じ対策を導入すればよいわけではありません。会社の規模、業種、取り扱う情報、取引先から求められている事項などによって、優先すべき対策は異なります。
各企業にとって何が重要なのかを見極め、過剰な負担をかけずに、必要な対策を実施できるよう支援することが大切です。
今後は、ISMSで培った経験をSCS評価制度への対応にも生かしたいと考えています。SCS評価制度にも、要求事項を確認し、自社の現状を評価し、不足している対策を改善するという、ISOのマネジメントシステムと共通する部分があります。
これまでに対応した企業の規模や業務を教えてください
独立後は、サステナビリティ分野で支援していた企業から、セキュリティに関する相談も受けています。
大企業には専門部署があり、セキュリティ人材も十分にそろっていると思われがちです。しかし、実際には会社の規模が大きくても、必要な知識を持つ専門家が各部門にいるとは限りません。
組織が大きくなるほど、事業部や拠点によってシステムや業務が異なり、情報を一元的に管理することが難しくなる場合もあります。
一方、中小企業では、一人の担当者が情報システム、総務、経理などを兼任しているケースがあります。企業規模によって課題の現れ方は異なりますが、「誰が責任を持って進めるのか分からない」という点は共通する問題だと思います。
企業のセキュリティ支援で感じる課題はありますか?
セキュリティが重要だという認識は、多くの企業に広がっています。しかし、重要だと理解していても、具体的に何をすればよいのか判断できない企業は少なくありません。
セキュリティの範囲は非常に広く、すべての対策を一度に実施することは困難です。AIの普及に伴い、情報やデータを活かした企業価値の創出が差別化の要因として注目されていますが、情報セキュリティの確保はその前提となるものです。
自社が持つ情報資産や業務上のリスクを把握し、優先順位をつける必要があります。
また、クラウドサービスやAIの普及によって、企業がすべての情報を自社の設備内で管理することが難しくなっています。
どこに情報が保存されているのか、サービス提供事業者がどのようにデータを管理しているのか、利用終了後にデータがどうなるのかまで確認しなければなりません。
特にAIについては、業務効率化に役立つ一方、従業員が機密情報や個人情報を入力してしまうリスクがあります。クラウドやAIを禁止するだけではなく、安全に利用するためのルールを整備することが必要です。
SCS評価制度についてどのように考えていますか?
サプライチェーンを構成する企業に対して、一定のセキュリティ対策を求める動きは、今後さらに増えていくと考えています。
SCS評価制度には、取引先から選ばれるための評価というポジティブな側面と、必要な評価を取得していないことで、取引先から選ばれなくなるネガティブな側面があります。評価を取得することで新しい仕事を獲得する可能性が高まる一方、対応が遅れることで既存の取引から外されるリスクも高まるとの意識を持って制度に対応することが重要になるでしょう。
セキュリティは、社会や企業活動を支えるインフラに関係する仕事です。SCS評価制度が情報流通基盤の整備を加速し、サプライチェーンを通じた価値創出に貢献することが期待されます。また、SCS評価制度の普及によって支援の仕事が増え、情報処理安全確保支援士などの専門人材が活躍できる機会が広がることは、良いことだと考えています。
一方、制度への対応が本格化すると、セキュリティ人材の取り合いが起きる可能性があります。セキュリティ業務の社内での位置付けを高め、人材育成や待遇の改善につなげていくことも必要です。
企業から特に相談してほしい業務はありますか?
ISMSの構築・運用、ISO 27001認証取得、SCS評価制度への準備などについて、ぜひ相談していただきたいです。
認証取得や評価への対応では、最初に書類を整えれば終わりというわけではありません。大切なのは、取得後も対策を継続し、社内に定着させることです。
情報セキュリティの仕事は、「事故が起きなくて当たり前」と考えられやすい分野です。問題が起きなければ成果が見えにくく、事故が起きると担当者が責められてしまいます。
このような状態では、担当者が前向きにセキュリティ対策を進めることが難しくなります。認証や評価制度を活用し、「この会社はしっかりと対策している」「担当者の取り組みによってリスクが抑えられている」と、社内外から評価される形に変えていくことが必要です。
企業の規模や状況に応じて、継続できる仕組みを一緒に考えていきたいと思います。既に品質、環境、労働安全などのマネジメントシステムを構築、運用している企業では、既存のしくみに情報セキュリティの要求事項を組み込むことで、新たな負荷を抑えつつ情報セキュリティの取り組みを推進することが可能と思われます。
セキュリティエージェントに期待することを教えてください
セキュリティエージェントの掲示板に掲載されている質問や、ほかの専門家による回答は、自分自身の勉強にもなっています。
情報セキュリティは範囲が広く、一人の専門家がすべての分野に対応することは困難です。そのため、同じ専門家同士のネットワークは非常に重要だと感じています。
自分の得意分野で対応できない相談を、別の専門家へ紹介することもあるでしょう。反対に、ほかの専門家からISMSやISO 27001、SCS評価制度に関する相談を紹介してもらうことも考えられます。
単に企業から案件を受ける場所ではなく、専門家同士が知識を共有し、お互いの得意分野を生かして企業を支援できる場になっていくことを期待しています。
今後取り組みたい活動を教えてください
前職では、外部の専門会社へ仕事を依頼する側の立場も経験しました。そのため、企業がコンサルタントやベンダーに何を期待しているのか、どのような説明や提案を求めているのかを理解しているつもりです。
支援する側の都合で制度や対策を押し付けるのではなく、依頼する企業側の立場に立ち、実際に運用できる仕組みを提案することが重要です。
今後は、これまでのISMS構築、ISO 27001認証取得、情報システム、経営企画、サステナビリティ、サプライチェーン管理などの経験を生かし、企業の情報セキュリティ対策を支援していきたいと考えています。
特に、SCS評価制度への対応を求められる企業に対して、現在の状況を整理し、何を優先して準備すべきかを見極めるところから支援したいです。
認証や評価の取得自体をゴールにするのではなく、取得後も対策を継続し、企業や担当者の努力が適切に評価される状態を作っていきたいと思います。