登録番号:018612
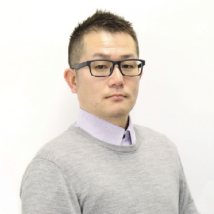
東京でインフラエンジニアとして経験を積んだ後、約10年前に九州へ戻り、企業の情報システム担当者としてIT環境の整備やDX、セキュリティ対策に携わってきた川越久幸様。
現在は、企業の経営企画部門・DX戦略部門で、業務改善やIT活用、セキュリティ製品の導入・運用などに取り組んでいます。情報処理安全確保支援士やネットワークスペシャリストなどの資格に加え、WatchGuard製品に関する専門知識も有し、世界各地の技術者を認定する「WatchGuard Tech All-Stars」にも選出されています。
ベンダー側の技術だけでなく、実際に社内でITやセキュリティを運用する「情シス側」の事情を理解している点が、川越様の強みです。
今回は、セキュリティ分野に進んだきっかけや資格取得の理由、専任の情報システム担当者がいない中小企業の課題、SCS評価制度への考え、信頼される専門家として今後取り組みたい活動について伺いました。
これまでのご経歴と現在の活動について教えてください
もともとは東京で、インフラエンジニアとして仕事をしていました。
サーバーやネットワークなど、企業のIT環境を支えるインフラ分野を中心に経験を積みました。その後、約10年前に実家がある九州へ戻り、企業の情報システム担当者として働くようになりました。
情報システム担当者として働いたのち、4年前に独立しました。
現在は佐賀県唐津市を拠点に、複数の企業と準委任契約を結び、社内の情報システム部門の一員のような形でIT環境の整備・運用、DX、セキュリティに携わっています。
インフラエンジニアとしてシステムを構築・提供する側と、情報システム担当者として実際にシステムを利用・運用する側の両方を経験してきました。
技術的には優れた製品でも、社内の運用や人員体制に合っていなければ、十分な効果は得られません。反対に、大がかりな製品を導入しなくても、設定や運用を見直すことで改善できることもあります。
システムや製品の機能だけで判断するのではなく、現場で無理なく使い続けられるかという視点を大切にしています。
セキュリティ分野に進んだきっかけを教えてください
インフラエンジニアや情報システム担当者として仕事をするなかで、セキュリティを避けて通れなかったことがきっかけです。
サーバーやネットワークを構築する場合、安定して利用できることだけでなく、外部からの攻撃や不正アクセスをどのように防ぐかを考える必要があります。
社内で新しいシステムやクラウドサービスを導入するときにも、セキュリティの確認は欠かせません。アクセス権限の管理、データの保存場所、バックアップ、ログの確認、インシデントが起きた場合の対応など、検討すべきことが数多くあります。
DXを進めれば、業務は便利になります。一方で、デジタル化される情報や外部サービスとの接点が増えるため、セキュリティリスクも広がります。
さまざまなIT業務を経験するなかで、どの分野にもセキュリティが関係していると実感し、専門的に学ぶようになりました。
情報処理安全確保支援士を取得した理由を教えてください
将来的にセキュリティエンジニアが不足するという情報を目にしたことが、資格取得を考えるきっかけの一つです。
サイバー攻撃が増加し、企業のIT環境が複雑になる一方で、セキュリティについて適切に判断できる人材は限られています。今後、セキュリティの知識を持つ人材の重要性は、さらに高まると考えました。
また、情報システム担当者としてベンダーと話をする際、自分自身が十分な知識を持っていなければ、提案された製品や対策が本当に自社に必要なのか判断できません。
ベンダーへすべてを任せるのではなく、自分の会社に必要な対策を見極め、質問や意見を伝えられるようになるためにも、体系的な知識を身につけたいと考えました。
そのような理由から、国家資格である情報処理安全確保支援士を取得しました。
資格を取得してよかったことはありますか?
セキュリティに関する知識が整理され、ベンダーと対等に話しやすくなったことです。
情報システム担当者は、セキュリティ製品を導入するときに、複数のベンダーから説明や提案を受けます。しかし、担当者に知識がなければ、提案された内容をそのまま受け入れるしかありません。
情報処理安全確保支援士の資格を取得したことで、提案内容に不明な点があれば質問し、自社に本当に必要な機能なのか、ほかの方法で対応できないのかを確認できるようになりました。
ベンダーに対して適度に「にらみを利かせられる」ことは、発注側にとって重要です。
これはベンダーを疑うという意味ではありません。お互いに一定の知識を持って話をすることで、企業に必要な対策をより正確に検討できるようになります。
また、国家資格を持つことで、社内でセキュリティ対策の必要性を説明する際にも、話を聞いてもらいやすくなったと感じています。
WatchGuard Tech All-Starsについて教えてください
WatchGuardのセキュリティ製品に関する資格を取得し、製品知識や技術力を高めてきました。その活動を通じて、「WatchGuard Tech All-Stars」にも選出されています。
Tech All-Starsは、WatchGuard製品に関する高い知識を持ち、サイバーセキュリティへの情熱や、技術コミュニティへの貢献が認められた技術者のグローバルなプログラムです。
製品の資格を取るだけでなく、実際の環境でどのように利用するか、どのような設定や運用が必要かを考えることが重要です。
ファイアウォールやEDRなどのセキュリティ製品は、導入しただけで企業を完全に守れるわけではありません。適切に設定されているか、アラートを確認できる体制があるか、問題が発生したときに対応できるかまで考える必要があります。
特定ベンダーの製品を深く扱う一方で、その製品が合わない場面ではそう伝えることを含めて、判断材料を揃えるのが役割だと考えています。
インフラエンジニアと情報システム担当者の両方を経験してきたことを生かし、製品を導入する側と実際に運用する側の橋渡しをしていきたいと考えています。
得意とする分野・業務を教えてください
得意としているのは、インフラ、ネットワーク、セキュリティ、DXを組み合わせた支援です。
DXとセキュリティは、別々に考えるものではありません。業務をデジタル化すると、クラウドサービスやモバイル端末、外部とのデータ連携などが増えます。その結果、利便性が高まる一方で、守るべき情報や攻撃を受ける可能性のある場所も増えていきます。
そのため、DXの企画段階からセキュリティを含めて考えることが必要です。
ただし、セキュリティを厳しくしすぎると、業務が使いにくくなることもあります。パスワードや認証の手順が複雑になり、従業員がルールを守らなくなってしまえば、かえってリスクが高まる可能性もあります。
企業の業務内容や従業員のITスキル、情報システム部門の体制を確認しながら、利便性と安全性のバランスを考えることを大切にしています。
どのような企業のセキュリティ課題に対応してきましたか?
主に、従業員規模 数十名から数百名規模の企業におけるIT・セキュリティ課題に関わってきました。
中小企業では、専任の情報システム担当者がいないことも珍しくありません。総務や経理の担当者が、パソコンの設定、アカウント管理、ネットワーク、セキュリティ製品の運用まで兼任している場合があります。
少人数の情報システム部門が、社内から寄せられる問い合わせ対応に追われ、セキュリティ対策やDXまで手が回らないケースもあります。
以前は、企業の方に「EDR」という言葉を出しても、「それは何ですか」と聞かれることが多くありました。最近はEDRの認知度も高まり、言葉や基本的な役割を知っている方が増えてきたと感じています。
ただし、EDRを知っていることと、適切に導入・運用できることは別です。製品を導入したものの、アラートを見る担当者がいない、問題が起きたときの対応手順が決まっていないということもあります。
中小企業では、製品の選定だけでなく、誰がどのように運用するかまで含めた支援が必要です。
加えて、Microsoft 365 のアカウント・権限設計、Entra ID や Intune を使った端末・ID管理やシングルサインオンの見直しも多く手がけています。クラウド移行後にアカウント管理が追いつかず、退職者のアカウントや過剰な権限がそのまま残っている、といった相談は少なくありません。
情報システム担当者同士の交流について、どのように考えていますか?
企業の情報システム担当者は、社内で孤立しやすい立場にあります。
担当者が一人しかいない「ひとり情シス」の場合、技術的な問題や製品選定について相談できる相手が社内にいません。判断に迷っても、自分で調べて決めなければならないことがあります。
情報システム担当者が参加するSlackコミュニティなど、会社の枠を超えて気軽に質問や情報交換ができる場所は重要だと思います。
同じような規模の会社で、ほかの担当者がどのような製品を使い、どのように課題を解決したのかを知ることは、大きな助けになります。
もちろん、会社の機密情報を公開することはできません。しかし、一般的な悩みや製品の運用方法、障害発生時の考え方などを共有できれば、担当者の負担を減らせます。
専門家が一方的に知識を教えるだけでなく、情シス担当者同士が支え合える環境も必要です。
SCS評価制度についてどのように考えていますか?
SCS評価制度が、ISMSと同じように、取得や書類作成そのものが目的になる制度にならなければよいと考えています。
ISMSは、本来、企業が情報セキュリティを継続的に改善するためのマネジメントシステムです。しかし、企業によっては認証を取得することが目的となり、実際の運用と書類が離れてしまうことがあります。
SCS評価制度についても、チェック項目を埋めることや評価を取得することだけが目的になれば、中小企業にとって負担の大きい制度になってしまいます。
中小企業からすれば、売上に直接つながらない作業へ時間や人員を割くことは、できるだけ避けたいのが本音だと思います。専任の担当者がいない会社で、多くの資料作成や確認作業を求められれば、通常業務に影響する可能性があります。
制度の信頼性を保ちながら、企業側にできるだけ手間をかけず、実態に合った形で取得できる方法を考える必要があります。
専門家が企業の状況を整理し、必要な資料や対策を分かりやすく示すことで、担当者の負担を減らせる仕組みが望ましいと思います。
SCS評価制度で専門家に求められる役割は何でしょうか?
制度の要求事項をそのまま企業へ伝えるだけではなく、企業の業務に合わせて分かりやすく翻訳する役割が必要です。
同じ従業員数の会社でも、扱う情報やシステム、取引先から求められる対策は異なります。すべての企業に同じ製品やルールを導入しても、適切な対策になるとは限りません。
専門家は、最初に企業の現状を把握し、すでにできている対策と不足している対策を整理します。そのうえで、評価取得に必要な項目のなかから、何を優先して進めるべきかを示す必要があります。
また、企業の担当者に代わってすべての書類を作るだけでは、専門家がいなくなったあとに運用できなくなります。
企業側の負担を減らしながら、最終的には自社で継続できる仕組みを残すことが重要です。
企業から特に相談してほしい業務はありますか?
セキュリティ製品の選定や導入、ネットワーク・インフラの見直し、DXを進める際のセキュリティ対策などについて相談していただきたいです。
「EDRを導入したい」「ファイアウォールを入れ替えたい」という相談でも、最初から特定の製品を選ぶ必要はありません。
加えて、Microsoft 365 のアカウント・権限設計、Entra ID や Intune を使った端末・ID管理やシングルサインオンの見直しも多く手がけています。クラウド移行後にアカウント管理が追いつかず、退職者のアカウントや過剰な権限がそのまま残っている、といった相談は少なくありません。
現在の環境や困っていることを確認したうえで、本当にその製品が必要なのか、設定や運用の見直しで対応できるのかを一緒に考えます。
また、ベンダーから提案を受けているものの、その内容が自社に合っているか判断できない場合の相談にも対応できます。
インフラエンジニア、情シス、セキュリティ資格者のそれぞれの視点から、企業とベンダーの間に立ち、必要な対策を整理したいと考えています。
セキュリティエージェントに期待することを教えてください
企業と専門家が、もっとざっくばらんに話せる場になることを期待しています。
企業側は、相談内容がきれいに整理されていなくてもよいと思います。「最近このようなメールが増えた」「ベンダーから製品を勧められたが判断できない」「情報システム担当者がいなくて困っている」といった段階から相談できることが大切です。
専門家へ相談すると、高額な契約や大がかりな提案をされるのではないかと不安に感じる企業もあります。
最初は短時間の相談から始め、問題を整理したうえで、必要な場合に具体的な支援へつなげる仕組みがあれば、企業も利用しやすくなると思います。
専門家側も、自分の得意分野や対応できる内容を分かりやすく発信し、企業との接点を増やしていく必要があります。
今後取り組みたい活動を教えてください
企業や情報システム担当者が抱えている困りごとを解決し、信頼して相談してもらえる専門家になりたいと考えています。
セキュリティは、どの企業にも同じ正解がある分野ではありません。会社の規模や業務、予算、人員体制によって、現実的な対策は異なります。
高度な製品を提案することだけが専門家の役割ではなく、場合によっては既存の仕組みや運用を見直し、今ある環境を生かすことも必要です。
これまで経験してきたインフラ、ネットワーク、情報システム、DX、セキュリティ製品の知識を組み合わせ、企業の状況に合った提案をしていきたいと思います。
また、SCS評価制度についても、取得のために中小企業へ大きな負担をかけるのではなく、日常業務のなかで継続できる対策を一緒に考えたいです。
小さな疑問や困りごとでも、まずはざっくばらんに相談してもらい、その企業にとって本当に必要な解決策を提示できる専門家を目指していきます。